Cloudflare từ 0 đến 1: Cẩm nang toàn tập tên miền, email, lưu trữ R2/D1 và AI (2026)
Hướng dẫn chi tiết toàn bộ hệ sinh thái Cloudflare cho cá nhân và dự án nhỏ: DNS, Email Routing, Email Sending, Cloudflare Workers, R2, D1, KV, SSL, WAF, Turnstile, Tunnel và Workers AI.
Cloudflare từ 0 đến 1: Cẩm nang toàn tập tên miền, email, lưu trữ R2/D1 và AI (2026)
Hầu hết anh em khi làm website hoặc xây dựng các dự án MMO/Indie ban đầu chỉ dùng Cloudflare cho hai việc quen thuộc: trỏ DNS và bật đám mây cam (Proxy CDN) để giấu IP.
Tuy nhiên, đến khi website phát triển và phát sinh thêm các nhu cầu thực tế:
- Cần gửi email xác thực tài khoản (OTP) cho người dùng đăng ký.
- Cần chỗ lưu ảnh đại diện (avatar) hoặc tệp tin mà không muốn gánh chi phí băng thông đắt đỏ của AWS S3.
- Cần một cơ sở dữ liệu nhỏ gọn để lưu đơn hàng, form khảo sát hoặc nhật ký hoạt động.
- Cần chặn bot quét đường dẫn admin, chống spam đăng ký và bảo vệ trang quản trị nội bộ.
- Muốn nhúng thêm chatbot AI hỏi đáp dữ liệu tài liệu.
Nếu mỗi nhu cầu trên lại thuê một dịch vụ riêng biệt từ bên thứ ba, chi phí hàng tháng sẽ tăng lên đáng kể và khâu quản trị trở nên phân mảnh. Thực tế, Cloudflare đã phát triển thành một nền tảng All-in-one mạnh mẽ, cung cấp gần như toàn bộ các mảnh ghép trên với chi phí cực kỳ tối ưu (thậm chí phần lớn tính năng có gói miễn phí rất rộng rãi).
Bài viết này hệ thống hóa toàn bộ hệ sinh thái Cloudflare từ A đến Z, tập trung vào góc nhìn thực chiến, giải thích rõ các bẫy kỹ thuật (gotchas) hay gặp và cách phối hợp cùng các công cụ AI Coder (như Claude Code, Codex, Cursor) để tự tay xây dựng hệ thống hoàn chỉnh.
Mục lục bài viết
- Thiết lập DNS – Nền tảng cốt lõi của mọi dịch vụ
- Tự tạo Email tên miền riêng & Gửi email xác thực tự động
- Xử lý Backend Serverless với Cloudflare Workers
- Lưu trữ ảnh, cơ sở dữ liệu và cấu hình: R2, D1, KV
- Tối ưu tốc độ, Cache CDN và xử lý lỗi SSL/TLS
- Bảo mật WAF, chống Bot và ngăn chặn Spam biểu mẫu với Turnstile
- Tự động hóa tác vụ định kỳ với Cron Triggers
- Tích hợp tính năng AI vào website (Workers AI, Gateway, AI Search)
- Theo dõi lưu lượng và phân tích lỗi với Web Analytics
- Quản trị an toàn từ xa với Cloudflare Tunnel & Zero Trust Access
- Lộ trình triển khai & Mẫu Prompt chuẩn giao việc cho AI
1. Thiết lập DNS – Nền tảng cốt lõi của mọi dịch vụ
DNS (Domain Name System) đóng vai trò như danh bạ điện thoại của Internet: chuyển đổi tên miền dễ nhớ (như mekongmmo.com) thành địa chỉ IP máy chủ để trình duyệt kết nối. Mọi dịch vụ của Cloudflare đều bắt đầu từ việc ủy quyền quản lý DNS về đây.
1.1. Các loại bản ghi cơ bản cần nhớ
Khi truy cập Domains → DNS → Records → Add record, bạn sẽ làm việc với các bản ghi:
- A / AAAA: Trỏ tên miền về địa chỉ IP của máy chủ web (A cho IPv4, AAAA cho IPv6).
- CNAME: Trỏ tên miền này sang một tên miền khác (ví dụ
app.domain.comtrỏ vềmy-app.pages.dev). - MX: Chỉ định máy chủ tiếp nhận thư điện tử của tên miền.
- TXT: Dùng để chứng thực quyền sở hữu tên miền, hoặc cấu hình bảo mật email (SPF, DKIM, DMARC).
1.2. Đám mây cam (Proxied) vs Đám mây xám (DNS Only)
Tại cột Proxy status của mỗi bản ghi:
- Đám mây cam (Proxied): Toàn bộ lưu lượng truy cập từ người dùng sẽ đi qua hệ thống máy chủ biên (Edge) của Cloudflare trước khi đến máy chủ gốc của bạn. Khi đó, Cloudflare sẽ giấu IP thật của máy chủ, kích hoạt tường lửa WAF, chống DDoS và bật bộ đệm Cache. Thích hợp cho website thông thường, API public, landing page.
- Đám mây xám (DNS Only): Cloudflare chỉ đóng vai trò phân giải địa chỉ IP, không can thiệp vào đường truyền. Bắt buộc phải dùng đám mây xám cho các dịch vụ gửi/nhận email ngoài, giao thức SSH / FTP, hoặc khi dịch vụ của bên thứ ba yêu cầu xác thực DNS trực tiếp không qua proxy.
⚠️ Lưu ý: Nếu máy chủ gốc của bạn bị lộ IP thật ra ngoài, kẻ tấn công có thể gửi request trực tiếp đến IP đó mà không đi qua Cloudflare, khiến toàn bộ cơ chế bảo vệ bị vô hiệu hóa.
2. Tự tạo Email tên miền riêng & Gửi email xác thực tự động
Khi làm website, bạn sẽ cần hai chiều tương tác email:
- Chiều nhận: Người khác gửi thư đến
[email protected], bạn muốn đọc được trong Gmail cá nhân. - Chiều gửi: Hệ thống website tự động gửi email kích hoạt tài khoản, mã xác thực OTP hoặc thông báo đơn hàng cho khách.
Cloudflare tách biệt hai tác vụ này ở hai vị trí khác nhau:
2.1. Nhận thư miễn phí với Cloudflare Email Routing
Nếu chỉ cần nhận thư mà không muốn tốn tiền mua hòm thư doanh nghiệp (như Google Workspace hay Microsoft 365):
- Vào Compute → Email Service → Email Routing.
- Tại mục Destination addresses, thêm email cá nhân (Gmail) của bạn và bấm xác thực đường link trong email gửi về.
- Bấm Onboard Domain, Cloudflare sẽ tự động thêm các bản ghi MX và TXT (SPF) cần thiết vào danh bạ DNS.
- Tại tab Routing rules, tạo quy tắc: địa chỉ gửi đến
[email protected](hoặcsupport@...) sẽ tự động chuyển tiếp (Forward) về hòm thư Gmail đã xác thực.
Đặc điểm: Email Routing chỉ là dịch vụ chuyển tiếp (Forwarding). Khi bạn nhấn nút "Reply" trên Gmail, địa chỉ gửi đi vẫn là Gmail cá nhân trừ khi bạn cấu hình thêm bí danh gửi (Alias SMTP).
2.2. Gửi mã OTP xác thực tự động với Cloudflare Email Sending
Để website tự động phát thư (Transactional Email):
- Cloudflare cung cấp tính năng Email Sending tích hợp sẵn trong gói Workers Paid (giá tối thiểu 5 USD/tháng, bao gồm 3.000 email/tháng, vượt quota tính theo mức sử dụng thực tế).
- Vào Compute → Email Service → Email Sending → Onboard Domain, chọn tên miền phát thư. Cloudflare sẽ tạo sẵn các bản ghi SPF, DKIM để đảm bảo thư không bị rơi vào hòm Spam.
- Tại trang Connect, bạn sẽ nhận được thông tin kết nối gồm: Host (SMTP Server), Port, Username và Secret Key (mật khẩu ứng dụng dành cho code).
- Website có thể gọi gửi thư qua giao thức chuẩn SMTP hoặc gọi qua REST API trực tiếp từ Cloudflare Workers.
3. Xử lý Backend Serverless với Cloudflare Workers
Thay vì phải duy trì một máy chủ VPS chạy 24/7 chỉ để đón nhận vài lượt đăng ký mỗi ngày, Cloudflare Workers cho phép bạn chạy mã JavaScript/TypeScript trực tiếp trên hơn 300 trung tâm dữ liệu toàn cầu của Cloudflare.
3.1. Khái niệm cốt lõi: Bindings
Trong Cloudflare Workers, bạn không cần cài đặt các thư viện kết nối database phức tạp với chuỗi kết nối (Connection String) rườm rà. Mọi tài nguyên liên kết đều được gọi là Bindings:
- Nếu bạn liên kết cơ sở dữ liệu D1 với tên biến
DB, trong mã nguồn bạn chỉ cần gọienv.DB.prepare(...).run(). - Nếu bạn liên kết kho lưu trữ file R2 với tên
BUCKET, bạn chỉ cần gọienv.BUCKET.put(key, stream).
3.2. Quản lý Secrets an toàn
Tuyệt đối không lưu API Key, Token thanh toán hay khóa bí mật trực tiếp trong file mã nguồn.
- Tại cài đặt của Worker: vào Settings → Variables and Secrets → Secrets, thêm các khóa bảo mật tại đây. Các giá trị này được mã hóa và chỉ hiển thị trong môi trường runtime (
env.MY_SECRET).
💡 Pages vs Workers: Trước đây Cloudflare tách riêng Pages (cho web tĩnh) và Workers (cho API backend). Hiện tại, Cloudflare đang hợp nhất hai nền tảng này vào kiến trúc Workers thống nhất. Đối với các dự án mới, bạn nên tạo thẳng dự án bằng Workers & Pages theo chuẩn mới.
4. Lưu trữ ảnh, cơ sở dữ liệu và cấu hình: R2, D1, KV
Mỗi loại dữ liệu của website cần một giải pháp lưu trữ tối ưu tương ứng:
| Loại lưu trữ | Dịch vụ Cloudflare | Mục đích sử dụng phù hợp | Điều cần đặc biệt lưu ý |
|---|---|---|---|
| Object Storage | R2 | Ảnh đại diện, video, tài liệu PDF, file backup | Miễn phí băng thông tải về (Zero Egress). Phải gắn Custom Domain cho production, không dùng r2.dev. |
| Relational DB | D1 (SQLite) | Lưu người dùng, đơn hàng, dữ liệu biểu mẫu đăng ký | Hỗ trợ cú pháp SQL tiêu chuẩn, có tính năng Time Travel khôi phục dữ liệu về quá khứ. |
| Key-Value Store | KV | Lưu cài đặt bật/tắt tính năng, nội dung banner thông báo | Cơ chế Eventually Consistent (đồng bộ có độ trễ toàn cầu). Tuyệt đối không dùng lưu số dư tiền hay tồn kho hàng! |
4.1. Chi tiết thực hành với R2 (Lưu trữ tệp tin)
- Vào Storage & databases → R2 Object Storage → Create bucket, đặt tên bucket (ví dụ:
media-storage). - Mặc định bucket sẽ ở chế độ riêng tư. Nếu muốn cho khách truy cập xem ảnh: vào Settings của Bucket → Public access → Add Custom Domain, gán tên miền phụ (ví dụ
img.yourdomain.com). - Truy cập ảnh qua đường dẫn:
https://img.yourdomain.com/ten-file.webp.
4.2. Thao tác với cơ sở dữ liệu D1
D1 là hệ quản trị cơ sở dữ liệu SQLite chạy phân tán. Bạn có thể mở trực tiếp tab Console trong D1 để chạy thử các câu lệnh SQL:
-- Tạo bảng lưu form đăng ký
CREATE TABLE subscribers (
  id INTEGER PRIMARY KEY AUTOINCREMENT,
  email TEXT NOT NULL UNIQUE,
  created_at DATETIME DEFAULT CURRENT_TIMESTAMP
);

-- Thử thêm một bản ghi
INSERT INTO subscribers (email) VALUES ('[email protected]');

-- Truy vấn danh sách
SELECT * FROM subscribers;
5. Tối ưu tốc độ, Cache CDN và xử lý lỗi SSL/TLS
5.1. Các chế độ SSL/TLS & Gỡ lỗi "Too Many Redirects"
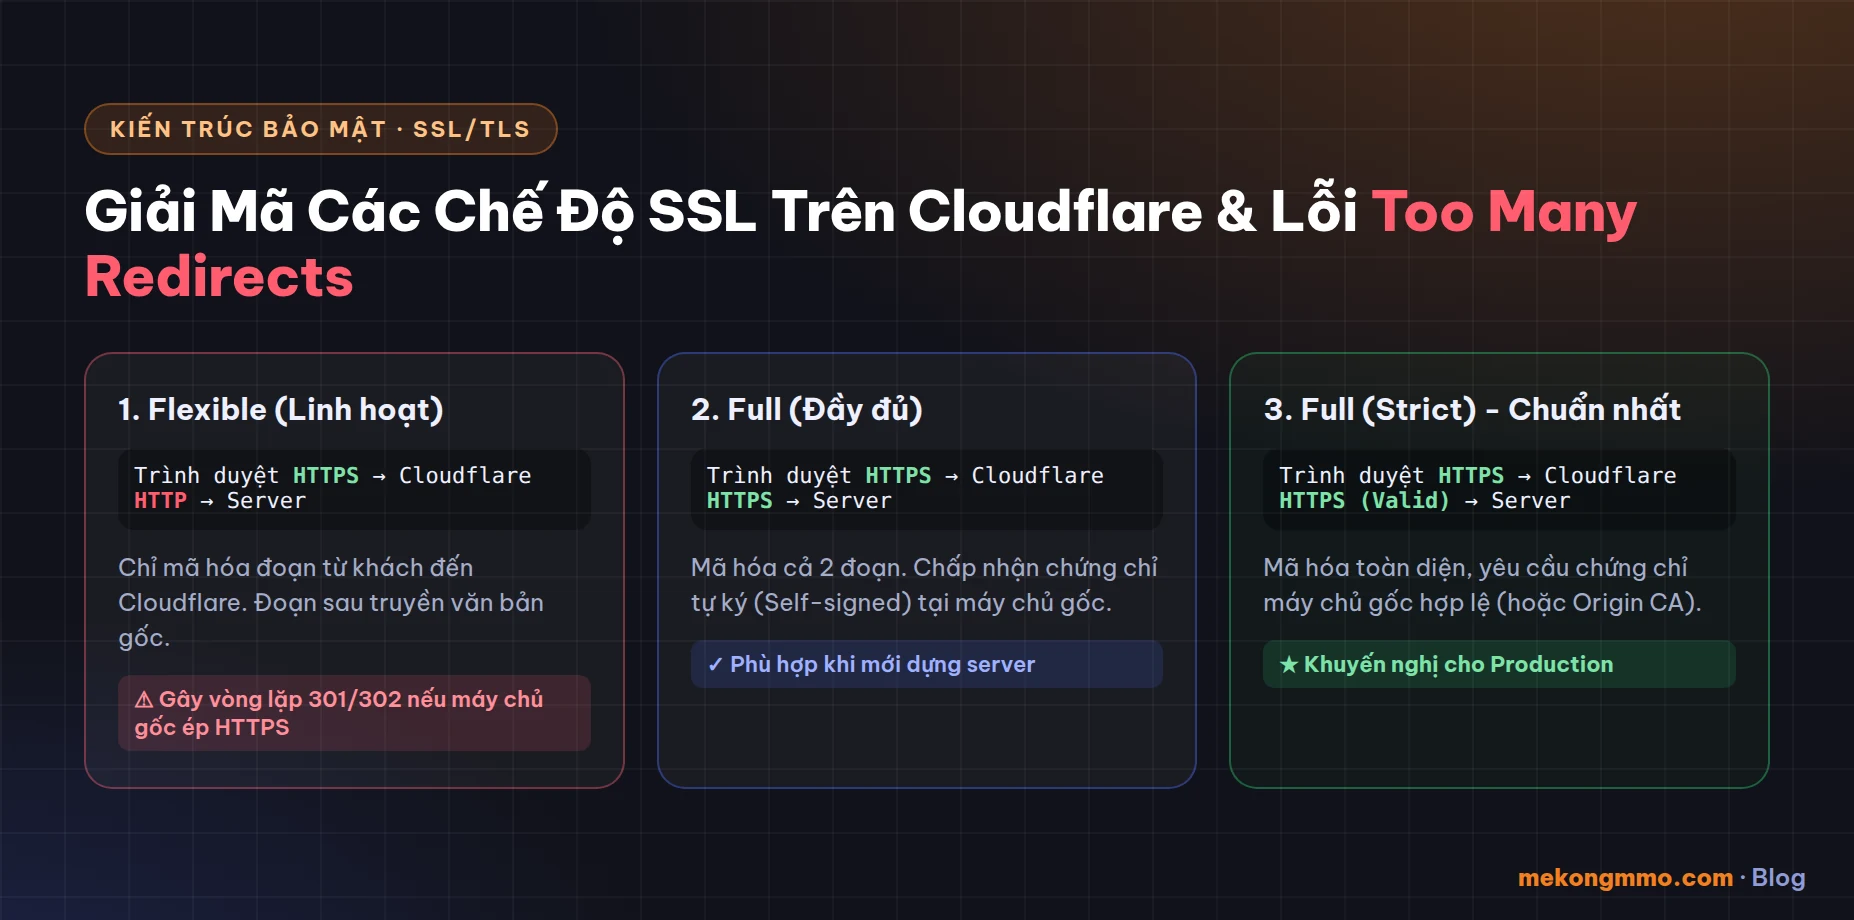
Tại mục SSL/TLS → Overview, Cloudflare cung cấp các chế độ mã hóa:
- Off: Không mã hóa (kết nối qua HTTP thuần).
- Flexible (Linh hoạt): Mã hóa đoạn giữa khách truy cập và Cloudflare (HTTPS), nhưng đoạn từ Cloudflare về máy chủ gốc lại dùng HTTP không mã hóa.
❌ Cảnh báo lỗi Redirect Loop: Nếu máy chủ gốc của bạn (Nginx/Apache/Laravel) được cấu hình tự động chuyển hướng mọi truy cập HTTP sang HTTPS, trong khi Cloudflare lại gửi request HTTP đến máy chủ, hai bên sẽ chuyển hướng lẫn nhau vô tận, gây ra lỗi trình duyệt báo
ERR_TOO_MANY_REDIRECTS. - Full (Đầy đủ): Mã hóa toàn trình cả 2 đoạn, chấp nhận chứng chỉ tự ký (Self-signed certificate) tại máy chủ gốc.
- Full (Strict) - Chuẩn an toàn nhất: Yêu cầu máy chủ gốc phải có chứng chỉ SSL hợp lệ (từ Let's Encrypt hoặc chứng chỉ miễn phí Cloudflare Origin CA). Khuyên dùng chế độ này cho toàn bộ dự án production.
5.2. Quản lý Cache & Xóa Cache khi cập nhật
Cloudflare tự động lưu bản sao các tệp tĩnh (CSS, JS, hình ảnh) tại các node mạng biên.
- Khi bạn cập nhật ảnh hoặc file giao diện nhưng mở website vẫn thấy bản cũ: Vào Caching → Configuration → Purge Cache → Custom Purge, nhập URL chính xác của file cần xóa cache rồi nhấn Purge.
- ⚠️ Quy tắc an toàn sống còn: Không được cấu hình Cache Level quá đà đối với các trang chứa thông tin đăng nhập, giỏ hàng, bảng điều khiển cá nhân (Dashboard). Nếu cache nhầm các trang này, khách hàng B có thể nhìn thấy dữ liệu cá nhân của khách hàng A.
6. Bảo mật WAF, chống Bot và ngăn chặn Spam biểu mẫu với Turnstile
Bảo vệ website khỏi các cuộc tấn công tự động gồm nhiều lớp phối hợp:
6.1. Tạo quy tắc tường lửa WAF chặn quét tự động
Nếu website của bạn viết bằng Node.js hoặc Laravel nhưng liên tục bị các bot tự động dò quét các đường dẫn của WordPress (/wp-admin, xmlrpc.php) hoặc file nhạy cảm (.env, .git):
- Vào Security → WAF → Custom rules → Create rule.
- Đặt tên:
Block Sensitive Paths. - Biểu thức điều kiện:
(http.request.uri.path contains "/wp-admin") or (http.request.uri.path contains "/.env"). - Hành động chọn: Block (Chặn trực tiếp).
6.2. Thay thế reCAPTCHA bằng Cloudflare Turnstile
Turnstile là giải pháp xác thực người dùng thông minh, không bắt khách hàng phải ngồi bấm chọn "đèn giao thông" hay "vạch kẻ đường":
- Vào Application Security → Turnstile → Add widget, chọn tên miền và chế độ Managed.
- Bạn sẽ nhận được 2 chìa khóa:
- Site Key: Khóa công khai, đặt vào mã HTML ở trang đăng ký/đăng nhập phía frontend.
- Secret Key: Khóa tuyệt mật, lưu ở backend để gọi API kiểm tra tính hợp lệ của token.
- ⚠️ Lỗ hổng thường gặp: Nhiều người chỉ nhúng Turnstile ở frontend mà quên kiểm tra token ở backend. Khi đó, bot chỉ cần gửi request HTTP POST thẳng vào API endpoint là qua mặt được hệ thống. Mỗi token Turnstile chỉ có thời hạn 5 phút và chỉ được dùng 1 lần duy nhất (One-time use) để chống tấn công phát lại (Replay Attack).
7. Tự động hóa tác vụ định kỳ với Cron Triggers
Nếu bạn cần thực hiện các công việc định kỳ mà không muốn cài đặt crontab phức tạp trên máy chủ Linux:
- Cloudflare Workers hỗ trợ tính năng Cron Triggers (Settings → Trigger events → Cron triggers → Add).
- Hệ thống sử dụng cú pháp Cron chuẩn 5 trường:
phút giờ ngày tháng thứ. - Lưu ý quan trọng về múi giờ: Toàn bộ lịch trình Cron của Cloudflare đều tính theo giờ chuẩn quốc tế (UTC).
- Ví dụ: Bạn muốn hệ thống chạy dọn dẹp dữ liệu vào 08:00 sáng giờ Việt Nam (UTC+7), biểu thức cron cần điền là:
0 1 * * *(tức 01:00 UTC).
- Ví dụ: Bạn muốn hệ thống chạy dọn dẹp dữ liệu vào 08:00 sáng giờ Việt Nam (UTC+7), biểu thức cron cần điền là:
8. Tích hợp tính năng AI vào website (Workers AI, Gateway, AI Search)
Cloudflare sở hữu hệ thống phần cứng GPU đặt ngay tại các trạm biên:
8.1. Workers AI – Chạy model AI không cần quản lý GPU
Bạn có thể gọi trực tiếp các mô hình ngôn ngữ lớn nguồn mở (Llama 3, DeepSeek, Mistral) hoặc mô hình chuyển văn bản thành giọng nói / bóc băng âm thanh (Whisper) ngay trong mã Worker:
// Ví dụ tóm tắt nội dung bằng mô hình Llama trực tiếp trong Worker
const response = await env.AI.run('@cf/meta/llama-3-8b-instruct', {
  messages: [
    { role: 'system', content: 'Bạn là trợ lý AI tóm tắt tài liệu súc tích bằng tiếng Việt.' },
    { role: 'user', content: userInputText }
  ]
});
8.2. AI Gateway – Bảng điều khiển quản lý và tối ưu chi phí
Khi website gọi nhiều API AI (kể cả gọi OpenAI, Anthropic hay Workers AI):
- AI Gateway đóng vai trò làm proxy đứng ở giữa: tự động lưu cache câu trả lời trùng lặp để tiết kiệm chi phí, theo dõi hạn mức (rate limit), thống kê số token sử dụng và tự động chuyển hướng (fallback) sang model dự phòng khi nhà cung cấp chính gặp sự cố.
8.3. AI Search (RAG tài liệu nội bộ)
Cho phép tải lên tài liệu FAQ hoặc sổ tay hướng dẫn của dự án để hệ thống tự động băm nhỏ, tạo vector embedding và trả lời người dùng dựa trên đúng ngữ cảnh tài liệu được cung cấp.
9. Theo dõi lưu lượng và phân tích lỗi với Web Analytics
Khác với Google Analytics yêu cầu đặt cookie theo dõi phức tạp và hiển thị bảng cảnh báo GDPR phiền toái:
- Cloudflare Web Analytics đo lường lượt truy cập thực tế, thời gian tải trang (Core Web Vitals) và lưu lượng truy cập từ các quốc gia mà không thu thập dữ liệu nhận dạng cá nhân của người dùng.
- Kích hoạt tại Observability → Analytics → Web analytics. Nếu website đang chạy qua đám mây cam của Cloudflare, hệ thống có thể tự động đo lường mà không cần sửa mã nguồn trang web.
10. Quản trị an toàn từ xa với Cloudflare Tunnel & Zero Trust Access
Đối với anh em chạy máy chủ tại nhà (Homelab), máy chủ NAS hoặc có các trang quản trị nhạy cảm:
10.1. Cloudflare Tunnel (cloudflared) – Mở dịch vụ không cần mở port
- Truyền thống: Muốn truy cập máy chủ tại nhà từ xa, bạn phải cấu hình NAT Port Forwarding trên Router mạng, dễ bị lộ toàn bộ dải mạng gia đình.
- Với Cloudflare Tunnel: Bạn cài đặt daemon
cloudflaredtrên máy tính hoặc VPS. Daemon này sẽ chủ động mở một kết nối mã hóa an toàn đi ra mạng Cloudflare. Người ngoài truy cập qua tên miền phụ (ví dụnas.yourdomain.com), Cloudflare sẽ dẫn đường truyền qua Tunnel về máy chủ của bạn mà không cần mở bất kỳ port nào trên modem.
10.2. Cloudflare Access – Rào chắn bảo mật cho trang Admin
Đặt lớp xác thực Zero Trust phía trước các đường dẫn nhạy cảm:
- Khi có người truy cập vào
admin.yourdomain.com, Cloudflare Access sẽ chặn lại và yêu cầu xác thực email (nhận mã PIN 6 số qua email của bạn) hoặc đăng nhập tài khoản Google chỉ định trước. Chỉ sau khi xác thực thành công, request mới được chuyển tiếp vào hệ thống bên trong.
11. Lộ trình triển khai & Mẫu Prompt chuẩn giao việc cho AI
Nếu bạn làm việc cùng các công cụ hỗ trợ lập trình AI (như Claude Code, Codex, Cursor), bạn không cần phải tự tay gõ từng dòng lệnh cấu hình. Dưới đây là mẫu câu lệnh (Prompt) chuẩn hóa để giao việc cho AI:
Mẫu Prompt chuẩn kết nối Cloudflare:
"Tôi đang xây dựng một tính năng cho website chạy trên nền tảng Cloudflare Workers. Hãy giúp tôi thực hiện theo đúng các chuẩn sau:
- Backend sử dụng Cloudflare Workers, kết nối với cơ sở dữ liệu D1 qua binding tên
DBvà kho ảnh R2 qua bindingMEDIA_BUCKET.- Mọi API Key hoặc Secret phải đọc từ biến môi trường
env, không hardcode vào file mã nguồn.- Tích hợp kiểm tra mã xác thực Cloudflare Turnstile ở phía backend: xác thực token gửi lên với endpoint
https://challenges.cloudflare.com/turnstile/v0/siteverifybằngenv.TURNSTILE_SECRET_KEYtrước khi cho phép xử lý tiếp.- Tuân thủ xử lý lỗi đầy đủ, trả về định dạng JSON chuẩn
{"success": true/false, "data": ..., "error": ...}."
Tổng kết
Hệ sinh thái Cloudflare năm 2026 không còn đơn thuần là một dịch vụ DNS trung gian. Từ Domain, Email, Serverless Workers, Object Storage R2, Cơ sở dữ liệu D1 cho đến Bảo mật WAF và AI Gateway, toàn bộ hạ tầng cần thiết cho một dự án MMO, SaaS hay website cá nhân đều có thể vận hành trơn tru trên một bảng điều khiển duy nhất với chi phí khởi điểm gần như bằng 0.
Nắm vững các mảnh ghép trên sẽ giúp bạn tự tin xây dựng và triển khai các dự án độc lập một cách nhanh chóng, bảo mật và tiết kiệm tối đa tài nguyên.